Utas dari @tech.brxxxxx ditujukan untuk yang ingin mencari celah keamanan atau belajar cybersecurity.
Alat yang dia bagikan menghubungkan AI dengan beberapa sumber sekaligus, seperti database CVE, VirusTotal, dan CISA. Jadi tidak perlu mengecek satu per satu secara manual.
Di akhir utasnya ada satu catatan penting: tetap riset sendiri dulu.
Apa yang dihubungkan
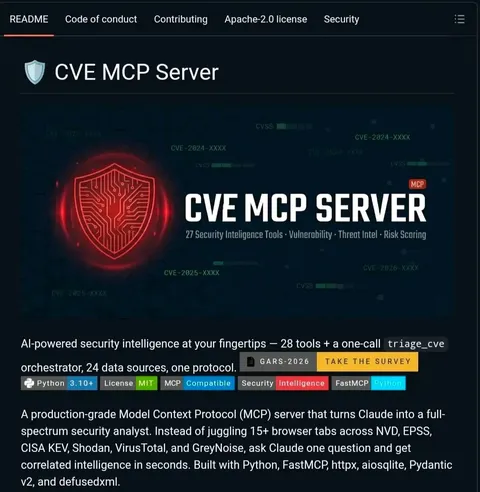
Namanya CVE MCP Server. MCP di sini merujuk pada Model Context Protocol, yaitu cara menghubungkan model AI dengan alat dan sumber data di luar dirinya.
Menurut README proyeknya, server ini menyediakan akses ke 24 sumber data keamanan. Sebagian yang disebut antara lain NVD, EPSS, CISA KEV, Shodan, VirusTotal, dan GreyNoise.
Dengan begitu, pengguna tidak perlu membuka belasan tab browser untuk memeriksa satu kerentanan.
Contoh pemakaian
README-nya memberi contoh pertanyaan sederhana: apakah CVE-2024-3400 perlu ditambal.
Dari pertanyaan itu, Claude mengambil data dari berbagai sumber, lalu menghitung skor risiko gabungan. Ada satu aturan khusus: kalau kerentanan sudah masuk daftar CISA KEV, artinya sudah benar-benar dieksploitasi di lapangan, itu jadi penentu utama.
Hasil akhirnya berupa rekomendasi prioritas, bukan sekadar daftar tautan.
Isi reponya
Proyek ini ada di github.com/mukul975/cve-mcp-server.
Reponya ditulis dengan Python dan memakai FastMCP, httpx, aiosqlite, Pydantic v2, serta defusedxml. Kebutuhan minimalnya Python 3.10 ke atas.
Saat dicek, repo ini punya sekitar 1.600 bintang dan 271 fork, dengan lisensi Apache-2.0.
Ada sedikit ketidakkonsistenan di README-nya. Banner menyebut 27 alat, sementara teks di bawahnya menyebut 28 alat plus satu orkestrator bernama triage_cve. Badge lisensinya juga menulis MIT, padahal halaman repo dan data GitHub menyebut Apache-2.0.
Halaman yang dibagikan di utas
Di bagian kedua utas, tautannya ditulis terpotong sebagai repomaniac.com/en/vi… Jadi saya cek sendiri dan menemukan halamannya: Turn Claude into an Automated CVE Analyst.
Repomaniac sendiri adalah situs yang mengumpulkan repo GitHub dalam format video pendek. Halaman itu masuk kategori Security and Privacy.
Catatan sebelum dipakai
Alat ini membantu mempercepat riset, bukan menggantikan penilaian manusia. Skor risiko tetap perlu dipahami konteksnya, terutama untuk sistem yang benar-benar dipakai.
Penulis utas sendiri mengingatkan agar tetap melakukan riset mandiri sebelum memakai hasilnya.
Tanggapan pembaca
@madxxxxx menulis bahwa sekarang memang enak, dengan komentar bahwa ini terasa seperti locked and load. @dom_xxxxx cukup menulis hadir.
Ringkasan
CVE MCP Server menghubungkan Claude ke 24 sumber intelijen keamanan seperti NVD, EPSS, CISA KEV, Shodan, dan VirusTotal. Dengan orkestrator triage_cve, pertanyaan soal satu CVE bisa berujung pada skor risiko gabungan dan rekomendasi prioritas. Proyeknya terbuka di GitHub dengan lisensi Apache-2.0, dan tetap perlu riset mandiri sebelum dipakai.