Tweet dari @MAxxxxx menyebutnya berbahaya, dan alasannya masuk akal. SAPPER adalah alat open source untuk operasi pentest otonom: satu AI komandan, sekumpulan agen AI, dan alat peretasan sungguhan yang berjalan di belakangnya.
Isinya bukan satu agen pintar. Ini harness orkestrasi yang mengatur banyak agen supaya bekerja sebagai satu pasukan. Repositorinya ada di N1nEmAn/sapper-v2, berlisensi MIT, dan saat dicek sudah punya 845 bintang dengan 576 fork.
Satu komandan, banyak agen
Pembagiannya sederhana. Satu komandan AI merencanakan dan mengoordinasikan operasi, lalu beberapa agen pekerja menjalankan tugasnya masing-masing.
Menurut README-nya, nilai proyek ini bukan pada agen tunggal mana pun, tapi pada mekanisme yang membuat banyak agen bekerja terkoordinasi: penjadwalan, pembagian kerja, komunikasi antar agen, memori bersama, dan pemulihan otomatis saat ada yang gagal.
Yang bisa ditukar
Alat ini tidak terikat pada satu model atau satu CLI tertentu. Ada tiga lapisan yang bisa diganti.
Pertama, CLI agent-nya: Claude Code, Codex, Code Buddy, DeepSeek, atau CLI interaktif lain.
Kedua, modelnya: GLM-5.3, DeepSeek V4.1 Flash, Claude Sonnet, atau model apa pun.
Ketiga, komposisi perannya. Komandan bisa memakai satu model, pekerja memakai model lain, dan pengintai memakai model ketiga.
Artinya, mengganti seluruh agen dan model tidak mengubah mekanismenya.
Hasil di kompetisi
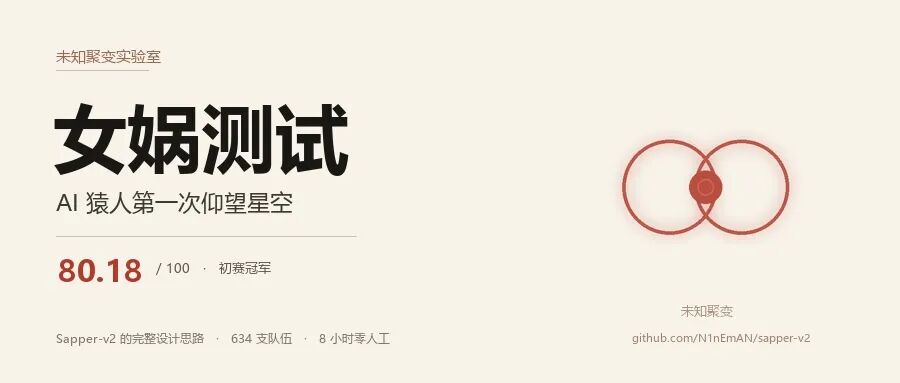
Klaim yang paling banyak dibicarakan: SAPPER v2 menjadi juara di babak kualifikasi Third Tencent Cloud Intelligent Attack-Defense Challenge.
Angkanya tercatat di README dan di banner repositori: 634 tim, skor 80,18 dari 100, dan delapan jam berjalan penuh tanpa intervensi manusia.
Repositori itu juga mencantumkan First Prize di GeekCon 2026 AI Challenge.
Efisiensi token
Satu detail yang menurut saya lebih menarik daripada angka skornya: SAPPER mendapat 85 flag yang sama dengan tim peringkat kedua, tapi 25 detik lebih cepat.
Yang membedakan, dia melakukannya dengan sekitar 1 miliar token, sementara pesaingnya membakar 4,5 miliar token.
Kalau angka itu benar, yang menghemat bukan model yang lebih murah, melainkan cara kerja pasukannya diatur.
Berjalan di dalam Kali
Untuk menjalankannya, tersedia dua jalur Docker: membangun sendiri dari kode sumber, atau mengunduh image siap pakai berukuran sekitar 1,2 GB.
Image itu sudah memuat toolchain Kali lengkap, SAPPER, dan basis pengetahuan offline untuk para agennya.
Di tweet-nya disebut alat seperti Nmap dan Nuclei. Nmap memang bagian standar Kali. Untuk Nuclei, README tidak menyebutnya secara eksplisit, jadi saya tulis sebagai klaim dari tweet, bukan dari dokumentasi.
Bagian yang jarang dibahas
Yang membuat saya lebih menghargai proyek ini justru bagian terakhir README-nya, yang biasanya dilewati orang.
Penulisnya mengakui bahwa alat ofensif semacam ini sudah sering disalahgunakan. Dulu, kata dia, script kiddie terbatas kemampuannya. Dengan AI, alat open source yang sama bisa memperbesar kerusakan berkali-kali lipat di tangan orang yang salah.
Karena itu dia mengusulkan mekanisme taggant: semacam penanda yang ditanam kuat di dalam harness ofensif.
Saat dipakai untuk pengujian resmi, penanda itu tidak mengganggu siapa pun. Tapi saat dipakai untuk intrusi ilegal, informasinya bocor ke pihak korban dan membantu atribusi.
Dia mengakui desain kriptografis yang tahan akal-akalan butuh bantuan komunitas, dan kemungkinan baru masuk rilis berikutnya.
Peringatan yang wajib dibaca
Repositori ini punya berkas DISCLAIMER sendiri, dan tweet-nya juga menutup dengan kalimat serupa: hanya untuk lab yang punya izin dan lingkungan CTF.
Ini bukan alat yang bisa dicoba ke situs orang lain untuk iseng. Menjalankan pemindaian atau eksploitasi ke sistem tanpa izin tertulis adalah tindakan ilegal di hampir semua yurisdiksi, dan jejaknya biasanya tertinggal.
Kalau tujuannya belajar, pakai lab sendiri, mesin virtual, atau platform CTF yang memang menyediakan sasaran resmi.
Ringkasan
SAPPER v2 adalah harness orkestrasi untuk operasi pentest otonom: satu komandan AI mengatur banyak agen pekerja yang memakai tool Kali asli. Model dan CLI-nya bisa ditukar bebas, dan yang jadi nilai utamanya adalah mekanisme koordinasinya. Hasilnya bukan cuma skor di kompetisi, tapi cara berpikir soal efisiensi: 85 flag yang sama dengan seperempat token pesaingnya.