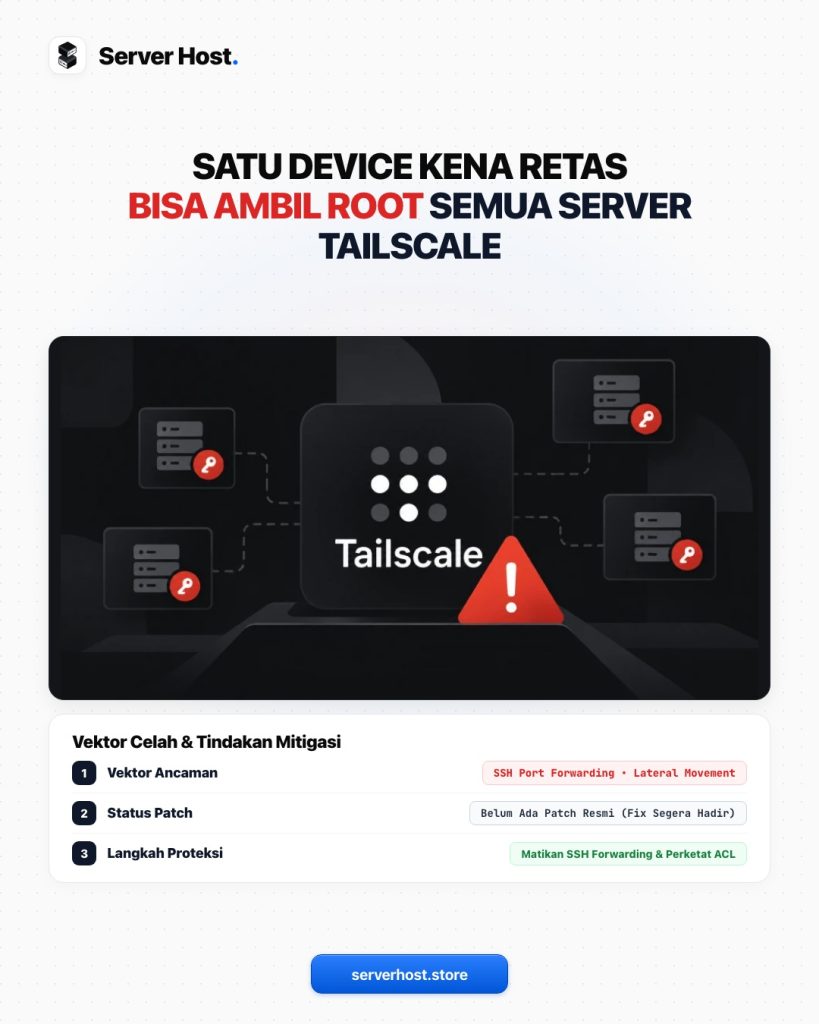
Utas dari @serverhostxxxxx membawa peringatan untuk pengguna Tailscale SSH. Menurut utas itu, ditemukan celah keamanan yang memungkinkan penyerang mengambil alih akses root ke server lain hanya bermodal satu perangkat yang sudah terkompromi di jaringan Tailscale yang sama.
Celahnya memanfaatkan mekanisme SSH port forwarding. Dalam utas disebutkan pula bahwa patch perbaikan resmi dari tim Tailscale belum tersedia saat itu.
Kenapa ini berbahaya
Masalahnya bukan cuma satu server. Kalau satu laptop anggota tim terkena malware, seluruh server yang terhubung ke jaringan yang sama bisa ikut dikuasai penyerang lewat lateral movement.
Itu sebabnya peringatan ini ditujukan terutama untuk yang mengelola VPS dan server kantor.
Mitigasi darurat
Ada empat langkah yang disarankan di utas, dan semuanya bisa dikerjakan sekarang tanpa menunggu patch.
Pertama, nonaktifkan SSH port forwarding dengan memasang environment variable TS_SSH_DISABLE_FORWARDING=1 pada daemon tailscaled.
Kedua, audit ulang aturan ACL di Tailscale admin console. Batasi izin akses SSH, terutama ke server yang penting.
Ketiga, aktifkan fitur Check Mode supaya setiap koneksi SSH yang sensitif meminta verifikasi ulang.
Keempat, jangan melepas autentikasi internal server hanya karena merasa jaringan VPN sudah aman.
Catatan soal status peringatan ini
Variabel TS_SSH_DISABLE_FORWARDING memang dikenal di kode Tailscale, jadi langkah mitigasi pertama bukan nama yang dikarang.
Yang belum bisa dipastikan dari sini adalah status patch resminya. Klaim bahwa perbaikannya belum tersedia adalah keterangan dari akun yang membagikan utas ini, bukan hasil pengumuman resmi Tailscale yang bisa dikutip di artikel ini. Untuk itu, pantau kanal resmi Tailscale sebelum menyimpulkan statusnya.
Ringkasan
Menurut peringatan di utas, celah pada Tailscale SSH bisa dipakai penyerang untuk naik ke akses root di server lain dari satu perangkat yang sudah terkompromi, memanfaatkan SSH port forwarding dan lateral movement. Mitigasi sementaranya: matikan forwarding lewat TS_SSH_DISABLE_FORWARDING=1 pada tailscaled, perketat ACL, aktifkan Check Mode, dan tetap pertahankan autentikasi internal di server.