Sebuah temuan soal celah keamanan PHP di situs pemerintah jadi perbincangan panjang di Threads. Akun @cchhaannxxxxx mengaku mengambil sampel 2.000 situs pemerintahan berdomain .go.id.
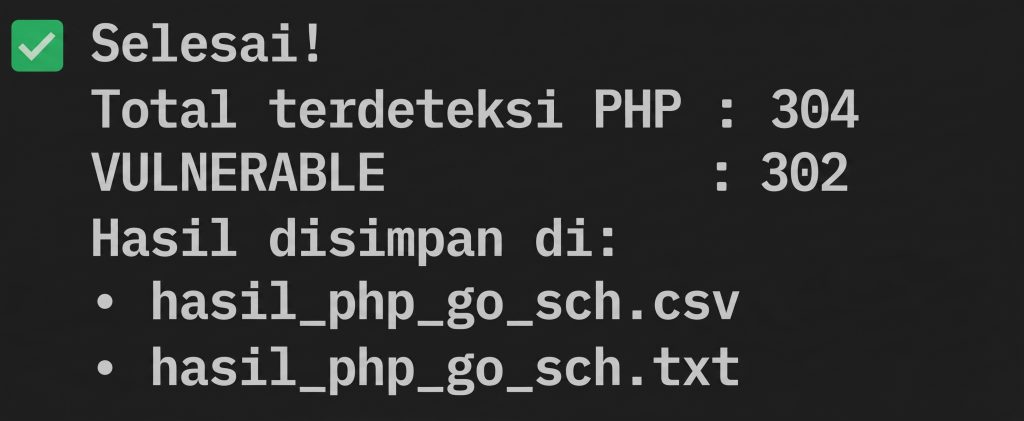
Dari sampel itu, 304 situs memakai PHP, dan hanya 2 situs yang sudah memakai versi terbaru. Hasil pemindaiannya tercatat dalam berkas hasil_php_go_sch.csv dan hasil_php_go_sch.txt.
Utas ini adalah utas diskusi. Penulisnya membuka temuan, lalu puluhan orang membalas dengan pengalaman, sindiran, dan pertanyaan. Balasan-balasan itu dikelompokkan jadi beberapa tema di bawah.
Angka dari pemindaian
Hasil yang ditampilkan penulis utas: 2.000 situs disampel, 304 di antaranya memakai PHP, dan hanya 2 situs yang sudah memakai versi terbaru.
Tangkapan layar prosesnya mencatat kondisi yang lebih tegas: dari 304 situs yang memakai PHP, sebanyak 302 masuk kategori vulnerable.
Sorotan ke Komdigi
Penulis utas mempertanyakan posisi @kemkoxxxxx. Menurutnya pemerintah di luar negeri aktif memberi peringatan, bahkan Jepang dan Eropa sampai mematikan sementara situs yang outdated. Di sini, tulisnya, yang terjadi justru sebaliknya.
Balasan bernada senada datang dari @i.bangxxxxx yang menyebut isu ini sebagai Komdigi sedang membungkam algoritma. @ruxxxxx menilai isi Komdigi bukan orang yang paham soal ini.
@bennythebrandxxxxx menyindir lembaga yang sama karena dianggap sibuk menurunkan konten yang membeberkan fakta dan bukan menangani masalah teknis. @inixxxxx menyebut pihak terkait sedang asyik bermain AI sehingga urusan ini tidak tersentuh.
@sheenaxxxxx menilai hal seperti ini memang tidak pernah dianggap serius.
Kenapa situs pemerintah sulit di-update
@ridloxyxxxxx pernah memegang web pemerintah yang masih memakai PHP 5, padahal saat itu sudah ada PHP 8.4. Kodenya, katanya, masih jadul dan memperbarui terasa ribet.
@jeffryansyahxxxxx menyebut hambatannya bukan sekadar teknis. Ada biaya, rapat teknis, dan sosialisasi. Prosesnya harus ikut permen, juklak, dan juknis, serta tidak keluar dari koridor anggaran yang ada.
Jawaban penulis utas atas alasan itu singkat: rapat di hotel ya. Beberapa balasan lain menyambung sindiran yang sama.
@kusumaxxxxx menulis bahwa pengumuman saja harus lewat rapat di hotel lebih dulu. @alfsndwxxxxx menyindir hal serupa dengan menanyakan apakah .go.id perlu rapat hotel dulu sebelum update. @denixxxxx menyebut persoalan ini lumayan untuk proyek perbaikan.
Versi PHP yang masih dipakai
@inxxxxx menyebut pemerintah daerah enggan memperbarui, dan kebanyakan masih memakai PHP 7.2. @iyxxxxx menemukan sebuah instansi yang masih memakai PHP 5.6.
@axxxxx menduga ada yang masih memakai versi PHP tanpa patch.
@allanmaxxxxx justru berbagi pengalaman berbeda: web kantornya berdomain .go.id memakai Golang. @hxxxxx menilai masalah ini masih relevan.
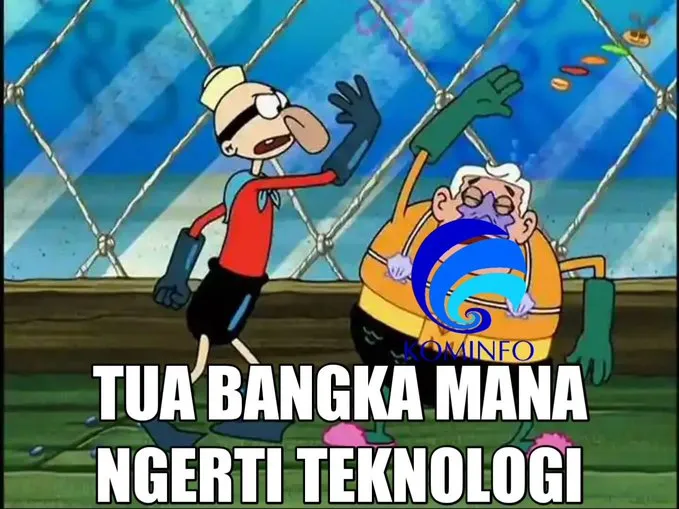
Bersama balasan singkat itu, @hxxxxx menyertakan sebuah meme bergambar dua karakter superhero tua dengan logo KOMINFO di dada salah satunya, disertai tulisan “TUA BANGKA MANA NGERTI TEKNOLOGI”.
Tanggapan yang lebih kritis
@cocococxxxxx menyebut pejabat yang dilantik bukan karena kemampuan teknis, sehingga urusan teknis bukan prioritas. @juniarrxxxxx menilai pemerintah tidak peduli hal seperti ini, dan menambahkan bahwa urusan KTP masih difotokopi dan satu berkas bisa berbulan-bulan.
@iamfinethankyouaxxxxx menyindir bahwa kalau sampai kebobol, anggaran akan diminta lagi. @bayuherkuncxxxxx membayangkan akan ada pidato yang menyebut orang kampung tidak memakai PHP.
@pradiptabudhisetxxxxx menduga pihak terkait tidak tahu pentingnya hal ini karena masih sibuk urusan banner. @twentysxxxxx menimpali singkat. @pakdhexxxxx menyebut yang sedang dibungkam di sini adalah soal karhutla, bukan exploit PHP.
Tanggapan dalam bentuk gambar
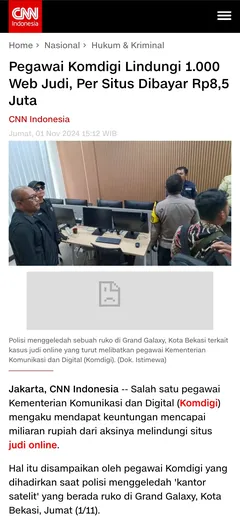
@bulu.bxxxxx hanya membalas “Hmmm..” sambil melampirkan tangkapan layar berita CNN Indonesia. Judul berita itu: “Pegawai Komdigi Lindungi 1.000 Web Judi, Per Situs Dibayar Rp8,5 Juta”, terbit Jumat, 01 Nov 2024.
Referensi dari luar
@purboxxxxx menyebut banyak situs pemerintah di Eropa yang sudah dimatikan sementara sebagai langkah awal, dengan tautan ke cnbc.com/2026…
Pertanyaan yang belum terjawab
Beberapa balasan mengarahkan pertanyaan ke @mexxxxx dan belum dijawab di utas. @aghnys.mxxxxx meminta penjelasan kenapa isu PHP ini muncul, dan @kristianxxxxx menanyakan dasar tugas dan kewajiban Komdigi beserta pasal dan ayatnya.
@rsyxxxxx menanyakan script apa yang dipakai @mexxxxx, dan @yaserxxxxx menanyakan hal serupa. Semua pertanyaan itu belum terjawab di utas.
Apa yang bisa disimpulkan
Angka yang disorot adalah 302 dari 304 situs .go.id yang memakai PHP masuk kategori vulnerable. Alasan yang muncul dari diskusi berkisar pada kode lama, proses birokrasi, dan anggaran. Sejumlah balasan menilai persoalannya ada pada prioritas.