Tweet dari @ibamxxxxx membuka dengan sesuatu yang sudah pernah bocor ke publik: perangkat lunak penyadapan yang dipakai Amerika Serikat, yang suatu saat terungkap tanpa sengaja beserta kemampuan fiturnya.
Dari situ dia menarik satu prediksi yang cukup keras: dalam 12 bulan ke depan, kemampuan setara sistem itu bisa dibangun sendiri oleh AI, dan siapa pun bisa menyadap target mana pun tanpa perlu keahlian teknis atau modal besar.
Yang terlihat di tangkapan layarnya
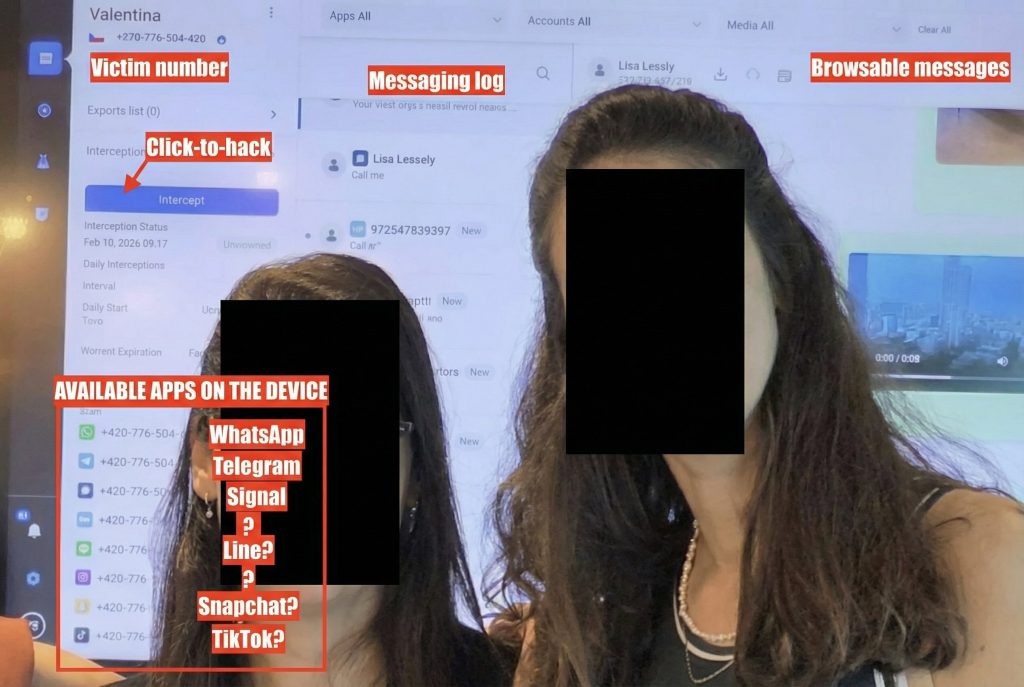
Di gambar itu terlihat dua orang berpose di depan layar besar yang menampilkan antarmuka perangkat penyadapan. Wajah keduanya disensor, dan beberapa bagian layar diberi anotasi merah.
Yang ditunjuk antara lain nomor korban, tombol bertuliskan Intercept, log pesan, serta pesan yang bisa dijelajahi. Ada juga panel berjudul available apps on the device, berisi ikon WhatsApp, Telegram, Signal, dan beberapa aplikasi lain.
Intinya seperti ditulis dalam tweet: semua chat, semua telepon, semua video, dan semua gambar bisa dipantau dari satu layar.
Bukan alat yang sama
Dia juga menyebut bahwa kasus yang sedang ramai dibicarakan tampaknya memakai alat yang berbeda lagi, sehingga kemampuannya belum diketahui pasti.
Dia tidak menyebut nama alat mana pun di tweet-nya, jadi saya juga tidak menebak mereknya di sini. Yang bisa dinilai hanya apa yang tampak di layar.
Celah keamanan yang ditemukan AI
Bagian kedua tweet-nya membawa poin yang lebih penting daripada alat itu sendiri.
AI makin capable menemukan celah keamanan secara otomatis, dan itu terlihat di chart yang dia lampirkan: jumlah publikasi CVE kumulatif dari 20 CNA teratas pada 2023 sampai 2026.
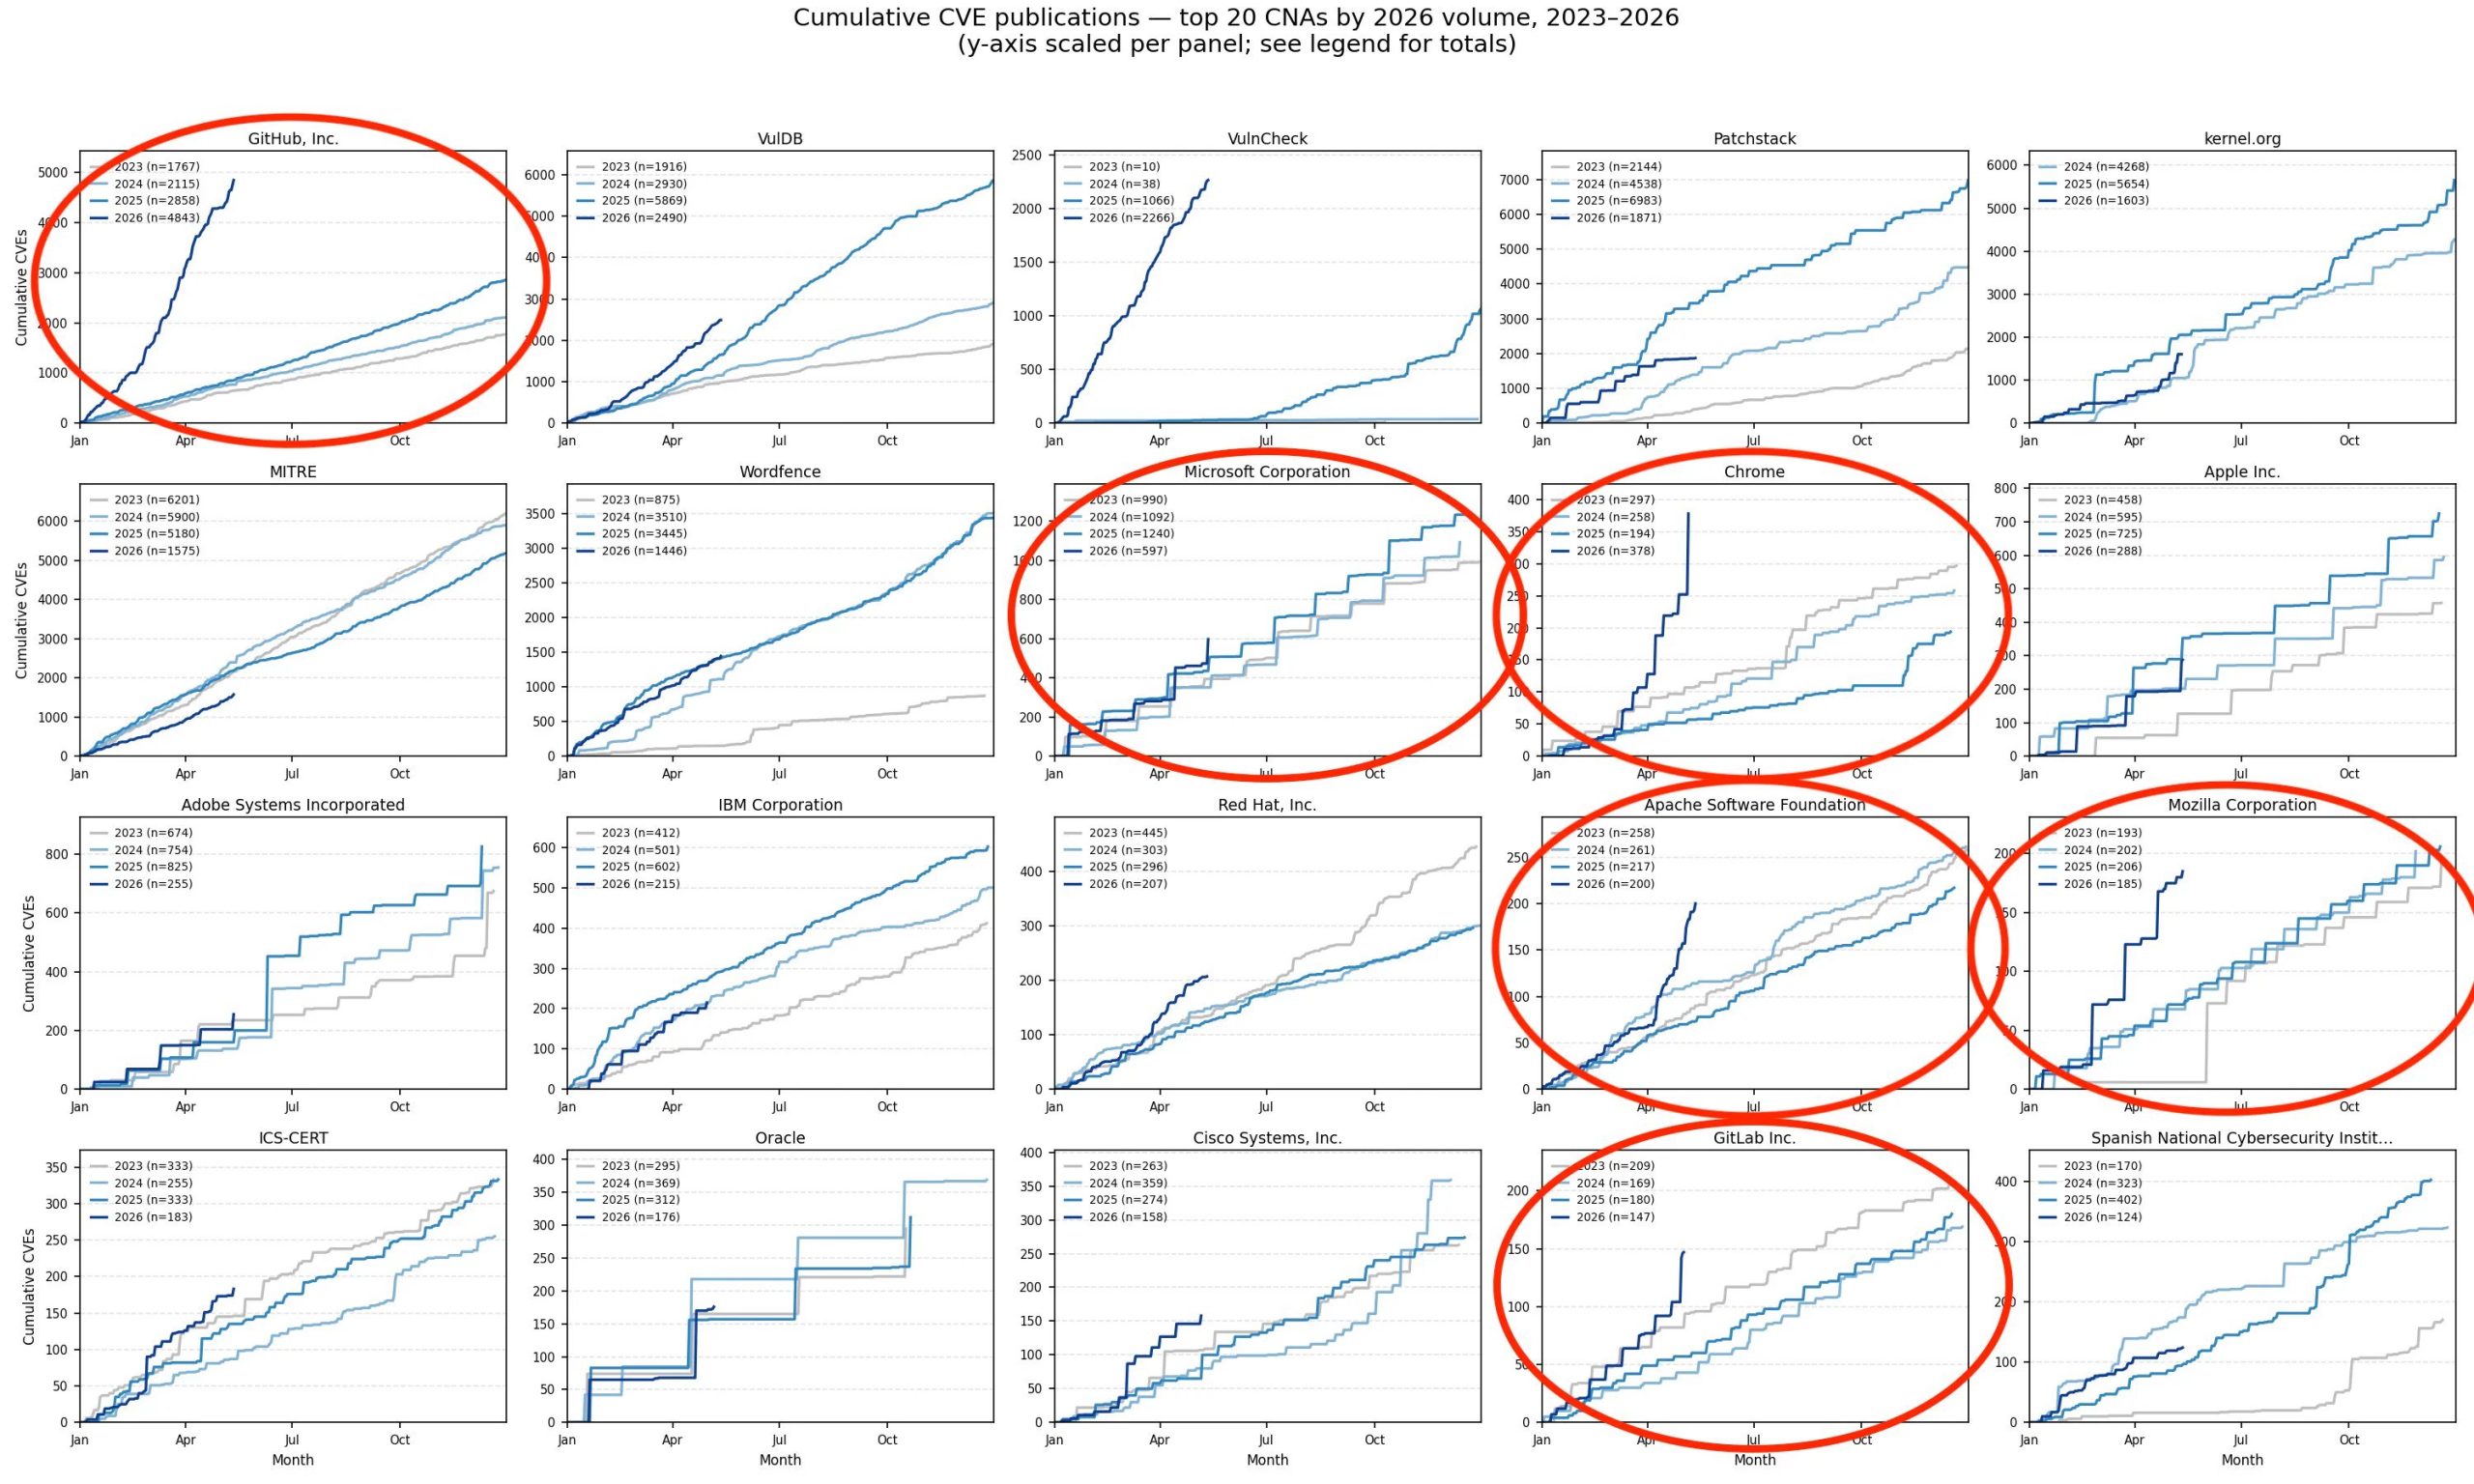
Beberapa lompatannya mencolok. WizCheck tercatat 10 publikasi pada 2023, 38 pada 2024, lalu 2.106 pada 2025. GitHub naik dari 1.767 ke 4.843. Patchstack dari 2.144 ke 6.993.
Angka itu bukan bukti langsung bahwa semuanya ditemukan AI. Tapi arahnya jelas: produksi laporan celah keamanan naik jauh lebih cepat daripada jumlah perangkat lunak yang dipakai orang.
Yang tidak dipublikasikan
Di sinilah prediksinya mulai gelap. Dia menulis bahwa celah yang ditemukan AI tapi langsung dipakai untuk serangan siber kemungkinan jauh lebih banyak daripada yang dibagikan ke publik.
Itu masuk akal secara logika. Celah yang dipublikasikan biasanya sudah ditambal. Celah yang dipakai diam-diam justru sengaja tidak diumumkan.
Prediksi 12 bulan
Inti tweet-nya ada di sini, dan perlu dibaca sebagai prediksi, bukan laporan.
Menurutnya, dalam 12 bulan ke depan kemampuan setara sistem penyadapan milik negara bisa dibangun sendiri oleh AI yang unaligned atau abliterated.
Konsekuensinya: siapa pun, bukan hanya lembaga resmi pemerintahan, bisa menyadap target mana pun tanpa perlu punya keahlian teknis atau modal yang mumpuni.
Dia juga mengaku setuju dengan pendapat @mfatahilahxxxxx bahwa hukum dan penegakan terkait penyadapan perlu disiapkan lebih matang dari sekarang. Bedanya, dia menambahkan satu hal: ke depan aktornya bisa individu siapa pun, bukan hanya institusi.
Paradoks AI yang aligned
Ada satu kalimat di tweet itu yang menurut saya paling layak dicatat.
Dia menyebut ironis bahwa justru AI yang aligned yang punya kemampuan dan daya tahan untuk membantu kita bertahan dari serangan siber melawan hukum, 24 jam sehari.
Artinya, alat yang sama yang dipakai untuk menyerang juga yang dibutuhkan untuk bertahan. Yang membedakan bukan teknologinya, tapi arah pemakaiannya.
Dari situ dia memperkirakan kita akan sering melihat pertarungan AI melawan AI di ruang siber dan pertahanan.
Soal Indonesia
Dia menutup dengan harapan agar Indonesia bisa membangun pertahanan siber yang solid di bidang ini.
Dia membandingkannya dengan Eropa, yang menurutnya infrastruktur ekonominya sedang diserang AI saat ini juga.
Catatan
Bagian prediksi di atas adalah pendapat penulisnya, bukan temuan yang sudah terbukti. Tidak ada bukti bahwa sistem setara itu benar-benar bisa dibangun dalam 12 bulan, dan tidak ada cara memverifikasi klaim soal serangan siber yang tidak dipublikasikan.
Yang bisa diverifikasi cuma dua: isi tangkapan layar perangkat penyadapan itu, dan angka publikasi CVE di chart kedua.
Ringkasan
Alat penyadapan setara sistem negara sudah pernah bocor dan kemampuannya terlihat di tangkapan layar. Sementara itu, AI membuat penemuan celah keamanan melesat, dan menurut penulisnya celah yang dipakai diam-diam jauh lebih banyak. Dari dua hal itu dia menyimpulkan satu hal yang layak dipikirkan: pertahanan siber ke depan bukan lagi soal institusi mana yang punya alat paling canggih, tapi soal siapa yang paling cepat memakai AI untuk bertahan.