Utas dari @iam_anandhaxxxxx membahas rilis security patch Node.js pada 21 Oktober 2026. Menurut utas itu, PHP baru kena 2 RCE dengan severity 9.2 di siang hari, lalu malamnya Node.js menyusul merilis patch resmi.
Penulis utas membuka dengan kalimat bahwa yang memakai Node.js kebagian jatah begadang malam itu. Tautan resminya diarahkan ke nodejs.org/en/bl…
Apa yang diperbaiki
Untuk Node 26.x, 24.x, dan 22.x, hal yang diperbaiki hari itu adalah Brotli decoder out-of-bounds write yang memungkinkan RCE, c-ares, ca-cert eMudhra Intermediate CA Compromise, OpenSSL untuk 24.x dan 22.x, SQLite untuk 22.x, serta Undici untuk 26.x, 24.x, dan 22.x.
Severity tertinggi dari perbaikan itu adalah HIGH.
Versi fix yang dirilis
Versi perbaikan yang dirilis hari itu atau besoknya adalah Node.js v22.23.4, Node.js v24.22.1, dan Node.js v26.12.1.
Untuk memeriksa versi yang sedang dipakai, cukup jalankan:
node -v
Tiga hal yang paling perlu diperhatikan
Pertama, Brotli RCE. Ada flaw di decoder bawaan Node yang bisa berujung remote code execution.
Kedua, CA Compromise. Sertifikat eMudhra jebol, sehingga pemakaian cert lama berisiko kena MITM.
Ketiga, versi end-of-life selalu terdampak. Yang masih memakai Node 18, 20, atau 21 wajib upgrade karena tidak mendapat patch.
Timeline hari itu
Pada 21 Oktober siang, PHP 8.2.35, 8.3.36, dan 8.4.27 rilis dengan CVE-2026-109618 dan CVE-2026-109619. Pada malam harinya, Node.js 22.23.4, 24.22.1, dan 26.12.1 rilis karena Brotli RCE dan OpenSSL.
Dua bahasa paling ramai di dunia kompak jebol di hari yang sama.
Cara memperbaiki malam itu juga
Ada tiga langkah yang disebut di utas. Pakai nvm install 22.23.4, 24.22.1, atau 26.12.1. Kalau memakai apt atau docker, pull image terbaru. Untuk Undici, jalankan npm audit fix.
Penulis utas menambahkan agar tidak menunggu besok, karena PoC Brotli sudah ada yang memburu.
Sisi lain hari itu
Penulis utas juga menulis soal dua peran yang dijalaninya. Tadi sore anak PHP disuruh menonaktifkan session.upload_progress.enabled. Malam ini anak Node disuruh menjalankan node -v lalu update.
Keduanya sama-sama tidak mendapat izin off dari bos. Kopi hitam lagi, pm2 logs lagi.
Di bagian terakhir utas, dia menyebut kasus Node 21 Oktober 2026 ini relatif gampang karena cukup update versi ke 22.x, 24.x, atau 26.x. Lima CVE terlibat: Brotli RCE CVE-2026-111497, TLS bypass 106069, dua soal DNS, dan keep-alive.
Yang menurutnya harus begadang justru dirinya sendiri, karena masih menjalankan PHP 7.1.
Pertanyaan di kolom balasan
@dxxxxx menanyakan apa lagi ini, dan dijawab bahwa PHP dan Node jebol bersamaan hari itu dengan patch rilis malamnya.
@its.mxxxxx mengaku tidak kenal CVE. Penulis utas menjelaskan CVE itu laporan bug keamanan, seperti log error tapi versi global.
@ijkixxxxx menanyakan apakah PHP-nya berarti bisa inject file ke server. Jawabannya: yang PHP bisa kena takeover server sekaligus, cukup satu klik.
@alfiannxxxxx baru saja melakukan patching PHP di server production. Penulis utas menimpali bahwa untuk Node sendiri gampang, tinggal update.
@winyatasexxxxx menulis singkat soal efeknya. @msyxxxxx menyebut dirinya pengguna Bun.
Balasan lain
@muhammad.xxxxx menulis bahwa Software Engineer yang bagus adalah yang meng-upgrade versinya dan dirinya.
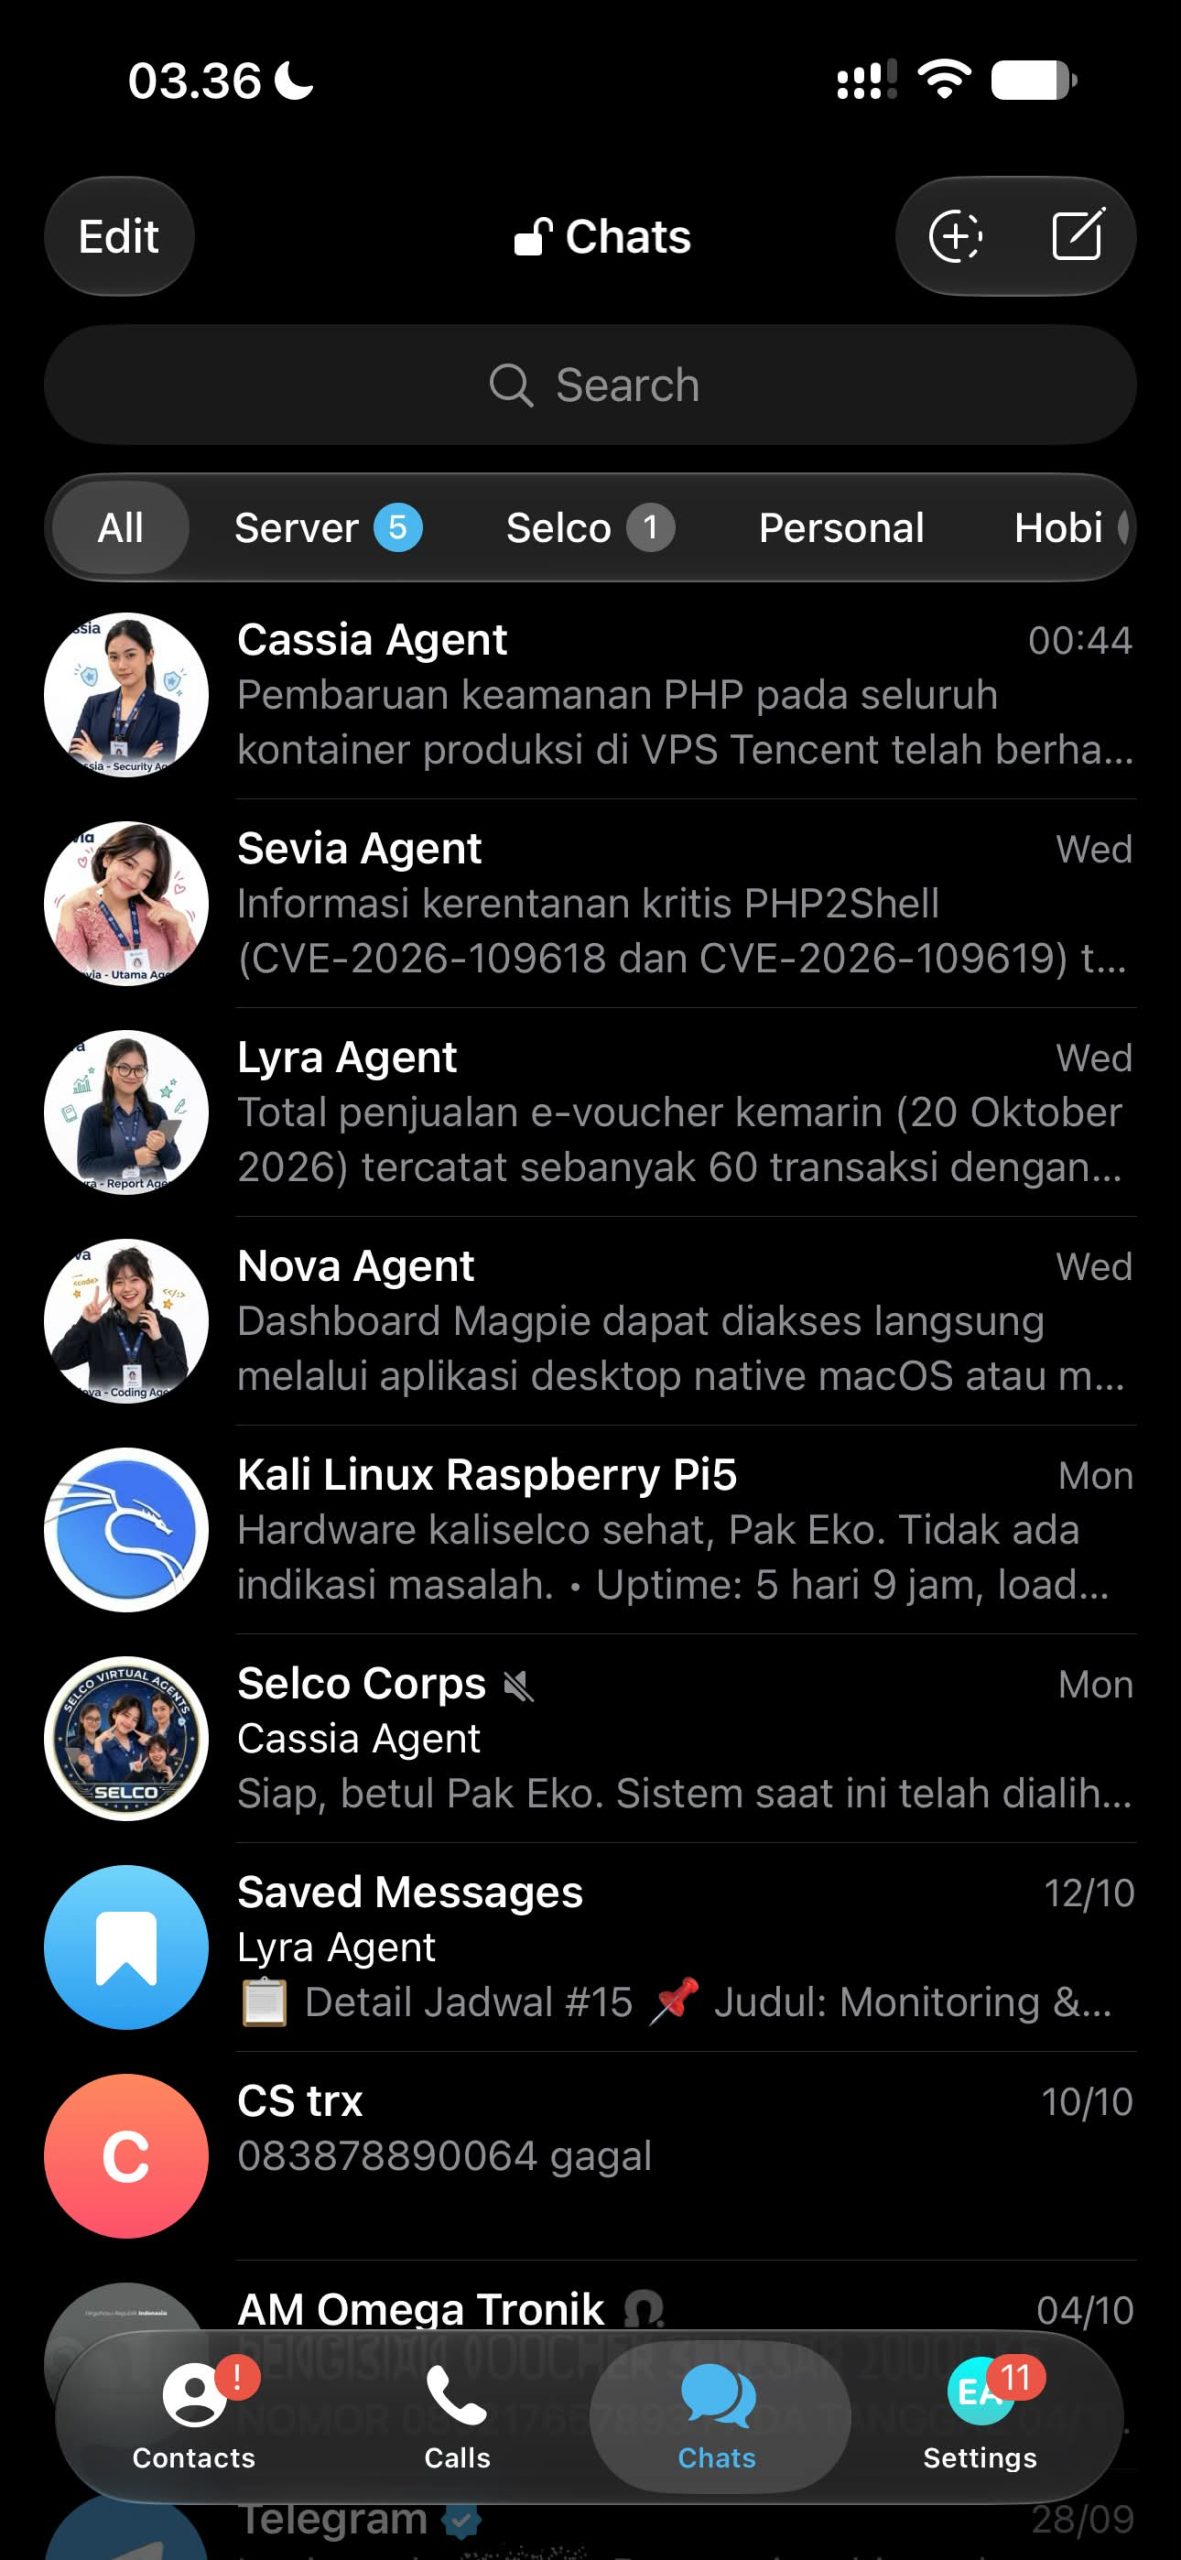
@echoaxxxxx menyebut bahwa anak vibe coder hanya disuruh-suruh, lalu melanjutkan mengirim info itu ke agen untuk memberi kerjaan. Dia melampirkan tangkapan layar aplikasi Telegram berisi daftar agent-nya, di antaranya Cassia, Sevia, Lyra, dan Nova Agent. Salah satu pesan di layar itu membahas kerentanan kritis PHP2Shell dengan CVE-2026-109618 dan CVE-2026-109619.
@rufusxxxxx menulis bahwa dirinya juga kena, tapi menilai kondisinya masih lebih aman karena RCE-nya hanya terjadi kalau memakai decoder Brotli. Dia juga menyebut Node.js punya komitmen backward compatible sehingga update versi tidak terlalu dikhawatirkan menimbulkan breaking changes.
@rio_alfxxxxx menuliskan balasan berbahasa Jawa yang meminta penjelasan dari @mexxxxx, dan belum dijawab di utas.
Yang bisa dilakukan sekarang
Cek versi Node dengan node -v. Kalau masih di jalur 22.x, 24.x, atau 26.x, update ke v22.23.4, v24.22.1, atau v26.12.1. Kalau masih memakai 18, 20, atau 21, upgrade jalurnya karena versi tersebut tidak mendapat patch.